Services›Cloud›K8s Scanning
Secure every cluster. Continuously.

Kubernetes Security Scanning

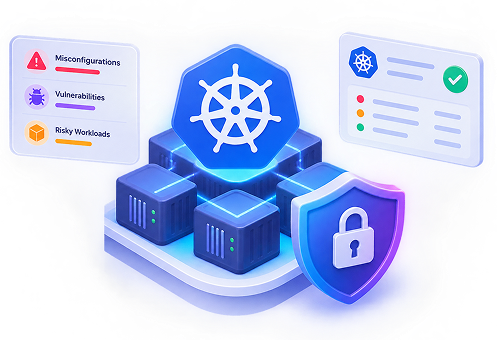
Continuously detect misconfigurations, vulnerabilities, and risky workloads across your Kubernetes clusters — before they become security incidents.
Kubernetes Security Scanning
Kubernetes security risks
The problem

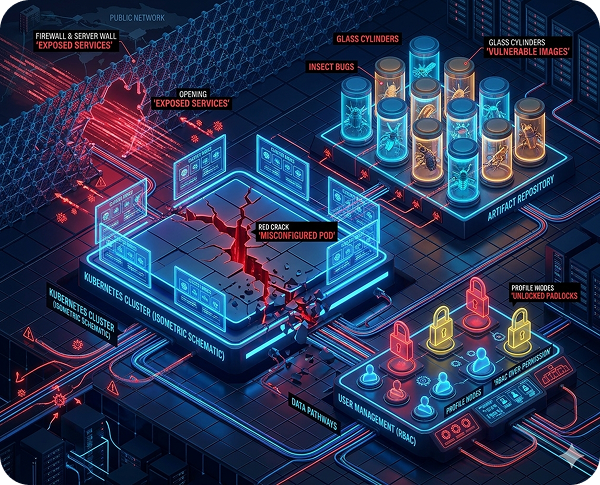
Kubernetes complexity creates hidden risks.

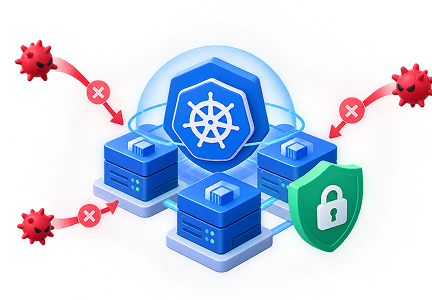
Modern Kubernetes environments are highly dynamic. Misconfigured pods, overly permissive RBAC, exposed services, and vulnerable container images can easily go unnoticed. Manual reviews can’t keep up with constant deployments, leaving critical risks open.
One operating picture

One scan. Complete Kubernetes visibility.

MadStack continuously scans your Kubernetes clusters for security risks and misconfigurations, so your team can fix issues before attackers exploit them.
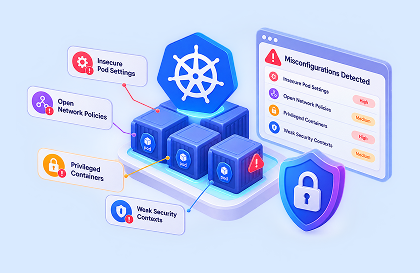
Detect misconfigurations

Detect misconfigurations

Find insecure pod settings, open network policies, privileged containers, and weak security contexts.

Scan container images

Scan container images

Identify known vulnerabilities in container images running across your clusters.

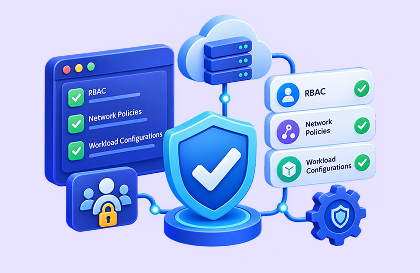
Enforce best practices

Enforce best practices

Continuously check RBAC, network policies, and workload configurations against security benchmarks.

✦ What gets detected

Findings, ranked by what matters.

Prioritized by exposure, privilege level, and potential impact — so you fix the most dangerous Kubernetes risks first.

◈

Critical

Privileged containers, publicly exposed services, or critical CVEs in running images.

◷ Fix immediately
!

High

Weak RBAC permissions, missing network policies, or high-severity vulnerabilities.

◷ Remediate this week
↗

Medium

Missing security contexts, outdated images, or non-critical configuration issues.

◷ Plan & monitor
Sample finding

Evidence your team can act on.

Live output from the MadStack scanner — exact resource, issue type, and recommended action.
Resource
deployment/api-gateway
Issue
Privileged Container
namespace: production
{
"resource": "deployment/api-gateway",
"namespace": "production",
"issue_type": "Privileged Container",
"severity": "Critical",
"action": "Remove privileged: true from securityContext"
}
FAQ illustration
FAQ

Questions, answered.

We support managed Kubernetes services (EKS, AKS, GKE) as well as self-managed clusters. Multi-cluster scanning is fully supported.

Yes. We detect misconfigurations in pods, RBAC, network policies, and security contexts, as well as known vulnerabilities in container images.

You can enable continuous monitoring or scheduled scans. Most teams use continuous scanning so new risks are detected within minutes of being introduced.
More in Cloud

Explore More Cloud Security

Dive deeper into cloud security, from misconfigurations and identity to virtual machines and infrastructure as code.
Cloud Misconfigurations

Cloud Misconfigurations

Detect insecure cloud configurations before they become breaches.

Infrastructure as Code

Infrastructure as Code

Secure Terraform, CloudFormation, and Kubernetes manifests before deployment.

Virtual Machines

Virtual Machines

Secure every virtual machine across AWS, Azure, and GCP.

Ready when you are

Secure your Kubernetes clusters. Before risks spread.

K8s Scanning CTA